- Создайте сеть
Меню «Сети» → «Новая сеть». Название, имя в DNS (например
production) и диапазон адресов — свободный предложен сам. - Добавьте сервисы
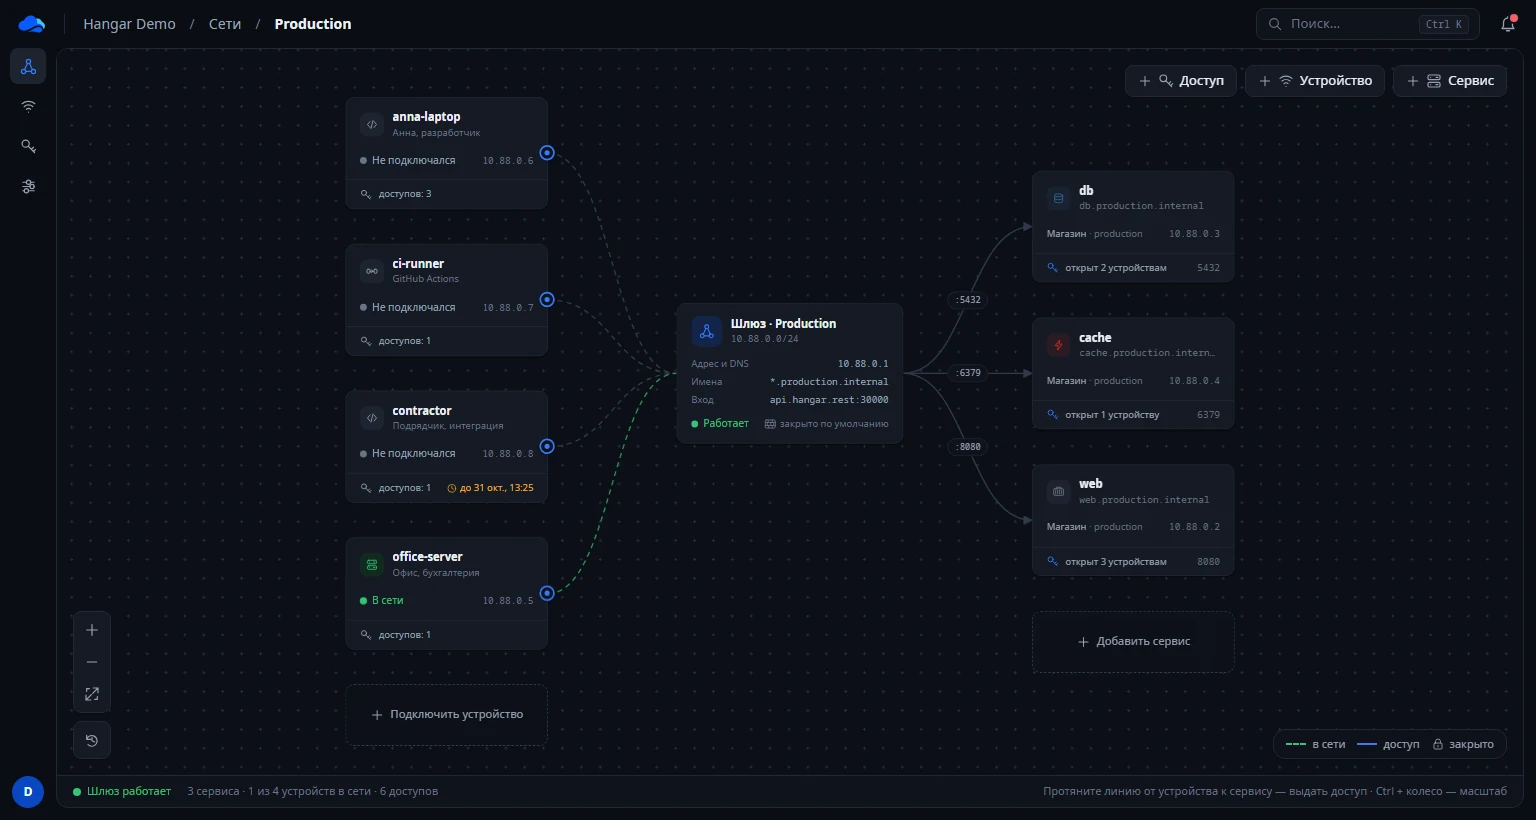
На карте «Добавить сервис»: проект, сервис и порты. Сервис получит адрес в сети и имя вида
db.production.internal. - Подключите устройство
«Подключить устройство» выдаёт файл
.confи QR-код. Импортируйте его в WireGuard и включите туннель. - Выдайте доступ
Протяните линию от устройства к сервису или нажмите «Доступ»: порты, протокол и срок. Без доступа устройству открыт только DNS сети.
Что это#
Сеть — закрытое пространство со своими адресами (например 10.88.0.0/24) и своими именами <имя>.<сеть>.internal. В неё входят сервисы проектов вашего workspace — приложения и базы — и внешние устройства: ноутбук разработчика, офисный сервер, другой VPS, CI. Публичный адрес сервисам для этого не нужен.
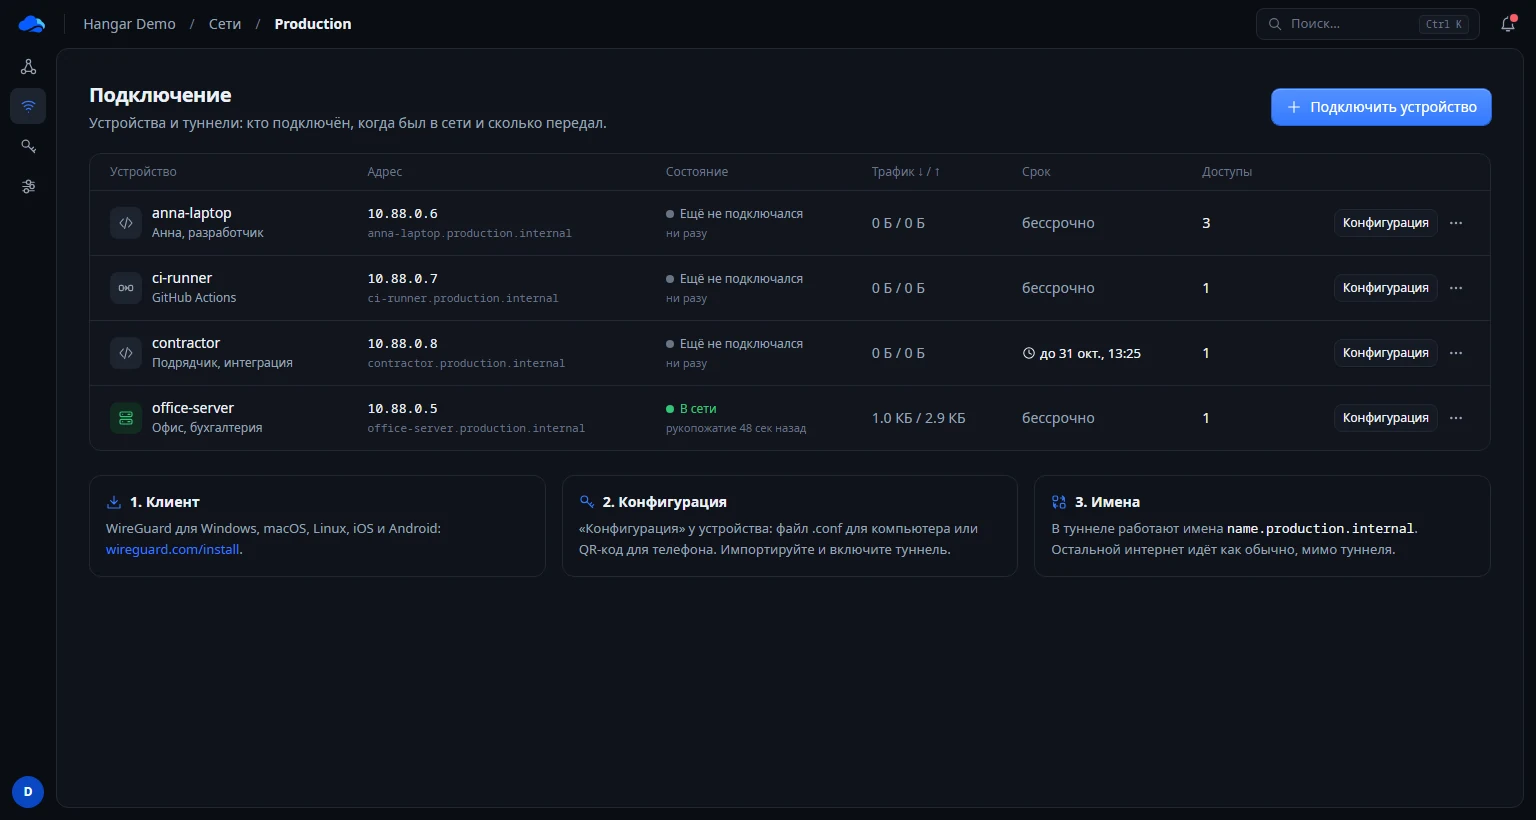
Устройства подключаются обычным клиентом WireGuard для Windows, macOS, Linux, iOS и Android (wireguard.com/install). В туннель идёт только трафик сети, остальной интернет работает как обычно.
Точечные доступы#
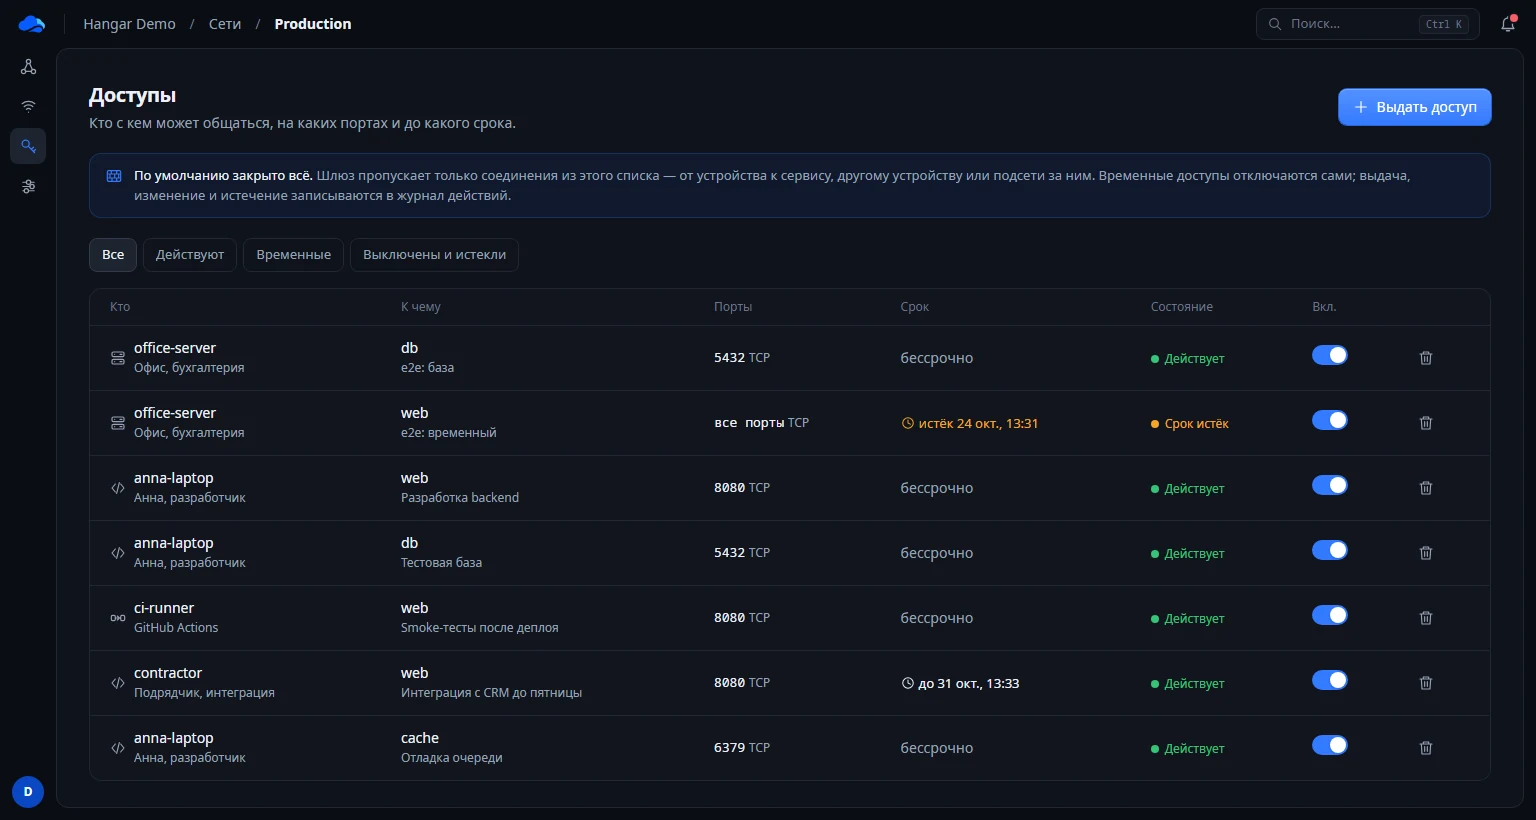
Доступ — это «устройство → сервис, порты, протокол, срок». Примеры: разработчику — backend и тестовая база; бухгалтеру — только 1С; CI-серверу — один сервис и один порт; подрядчику — доступ на 7 дней, который выключится сам. Цель может быть сервисом, другим устройством или подсетью за устройством (офисная сеть за роутером).
Доступ ведёт к сервису, а не к адресу конкретного пода: после деплоя и перезапуска адрес в сети не меняется. Временный доступ можно выключить, продлить или отозвать в любой момент; истечение срока записывается в журнал действий.
Разделы сети#
Карта — устройства, шлюз и сервисы; выбор карточки подсвечивает, куда можно и кто может. Подключение — устройства, когда были в сети, откуда подключались, трафик, конфигурации и QR-коды. Доступы — все разрешения со сроками, фильтры, включение и отзыв. Настройки — название, описание, адреса шлюза, удаление.
Изоляция#
Изоляция обеспечена на уровне сети, а не только в интерфейсе. У каждой сети свой шлюз WireGuard, и по умолчанию он отбрасывает всё: проходят только соединения из списка доступов. Сетевые политики Kubernetes пускают к сервису только шлюз его сети и только на открытых портах, поэтому другие сети и другие клиенты Hangar до него не достают. DNS шлюза знает только имена своей сети; внутренние адреса платформы через туннель недоступны.
Потерян ноутбук или ключ попал не туда — у устройства «Перевыпустить ключ» или «Выключить»: старая конфигурация перестаёт работать сразу. Можно не доверять Hangar закрытый ключ: создайте его на устройстве (wg genkey | wg pubkey) и укажите публичный при добавлении.
# на ноутбуке с включённым туннелем
psql -h db.production.internal -U app
curl http://backend.production.internal:8080/health

# свой ключ вместо выданного Hangar
wg genkey | tee anna.key | wg pubkeyAPI#
GET    /v1/workspaces/{id}/networks                 # сети и свободный диапазон
POST   /v1/workspaces/{id}/networks                 {"name": "Production", "slug": "production", "cidr": "10.88.0.0/24"}
GET    /v1/networks/{id}                            # сервисы, устройства, доступы
PATCH  /v1/networks/{id}                            {"name", "description"}
DELETE /v1/networks/{id}

POST   /v1/networks/{id}/services                   {"service_id", "environment_id", "ports": [5432], "name": "db"}
PATCH  /v1/network-services/{id}                    {"ports": [5432, 6432]}
DELETE /v1/network-services/{id}

POST   /v1/networks/{id}/devices                    {"name": "anna-laptop", "kind": "laptop", "owner": "Анна", "expires_at"}
GET    /v1/network-devices/{id}/config?format=conf    # или format=qr
POST   /v1/network-devices/{id}/rotate
PATCH  /v1/network-devices/{id}                     {"disabled": true}

POST   /v1/networks/{id}/grants                     {"device_id", "target_kind": "service", "target_id", "ports": "5432", "protocol": "tcp", "expires_at"}
PATCH  /v1/network-grants/{id}                      {"disabled": true}
DELETE /v1/network-grants/{id}