В панели#
- Откройте настройки
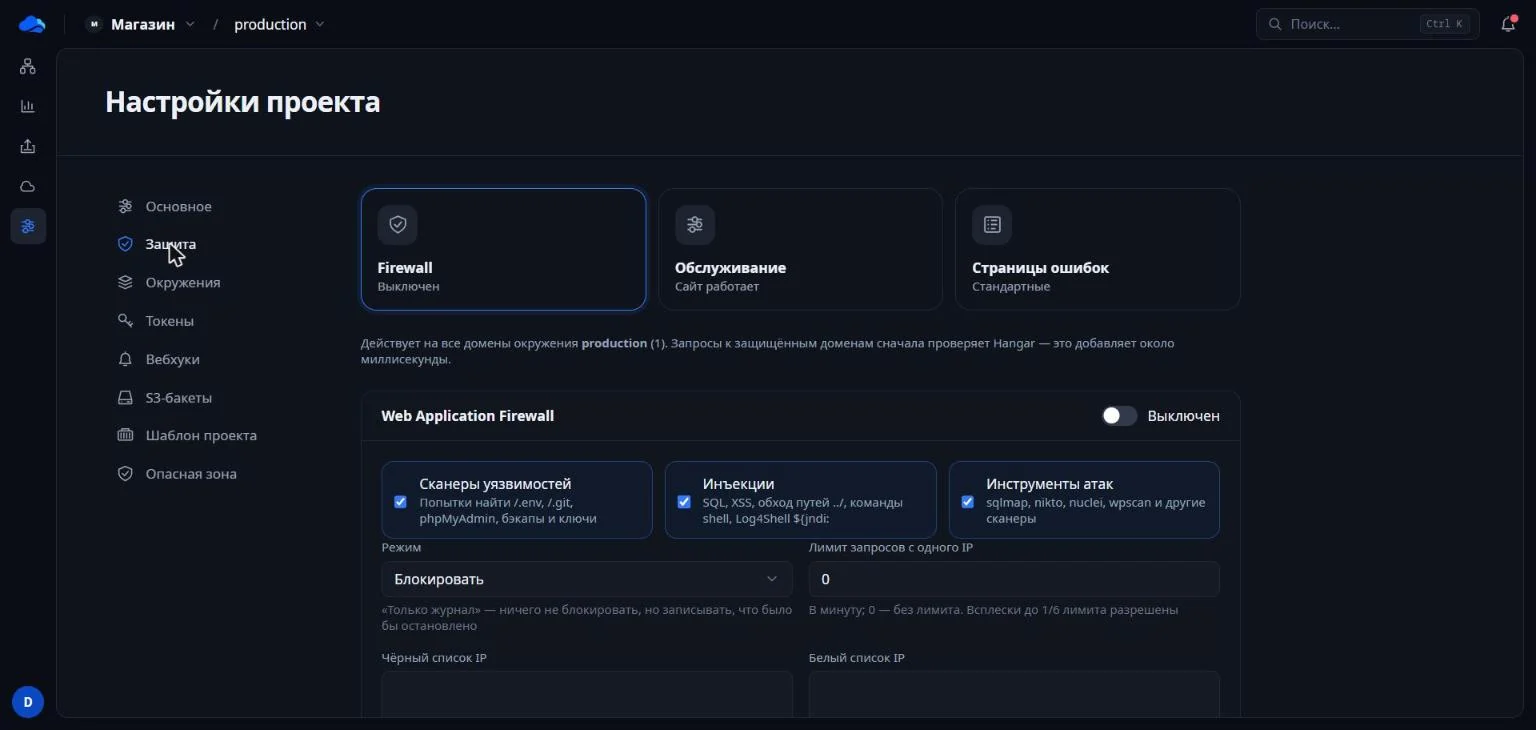
Проект → «Настройки» → «Защита». Три плитки: Firewall, Обслуживание и Страницы ошибок; действуют на все домены окружения.
- Firewall
Включите переключатель Web Application Firewall и выберите правила: сканеры уязвимостей, инъекции, инструменты атак. Режим «Только журнал» сначала покажет, что было бы заблокировано. Ниже — лимит запросов с одного IP, чёрный и белый списки.
- Обслуживание
Плитка «Обслуживание» закрывает сайт страницей техработ. Сами вы заходите по секретной ссылке или со своего IP.
- Страницы ошибок
Своя страница 404 и 5xx вместо голого ответа сервиса — стандартная Hangar или свой HTML.
Firewall (WAF)#
Firewall (WAF) — Настройки проекта → «Защита». Hangar проверяет каждый запрос к доменам окружения: сканеры уязвимостей (/.env, /.git, phpMyAdmin, бэкапы), инъекции (SQL, XSS, ../, shell, Log4Shell), инструменты атак (sqlmap, nikto, nuclei…), чёрный и белый списки IP, лимит запросов с одного IP, закрытые пути и User-Agent. Режим «Только журнал» ничего не блокирует, но показывает, что было бы остановлено. Журнал за сутки: правила, адреса, пути, последние 100 запросов.
Обслуживание и страницы ошибок#
Режим обслуживания закрывает все домены окружения страницей техработ (503) — с заголовком, текстом и временем окончания или со своим HTML. Владелец заходит по секретной ссылке (открыть один раз — сутки сайт работает как обычно) или со своих IP. Страницы ошибок 404 и 5xx заменяют голый ответ сервиса на аккуратную страницу Hangar или свою; в своём HTML подставляются {{status}}, {{title}}, {{message}}, {{eta}}, {{host}}.
GET  /v1/environments/{id}/edge
PUT  /v1/environments/{id}/edge          {"maintenance": true, "maintenance_eta": "до 18:00"}
GET  /v1/environments/{id}/edge/events   # журнал firewall